PHP2Shell: la cerradura de 7 de cada 10 webs llevaba más de una década abierta, y la encontró una IA
Dos fallos críticos en PHP, la tecnología que mueve la mayoría de las webs del mundo, WordPress incluido, permitían entrar en un servidor sin contraseña. Pasaron más de diez años ocultos a los ojos humanos y una IA los encontró en semanas. Qué ha pasado, qué dice del nuevo tablero de la ciberseguridad y qué deberías comprobar hoy mismo.

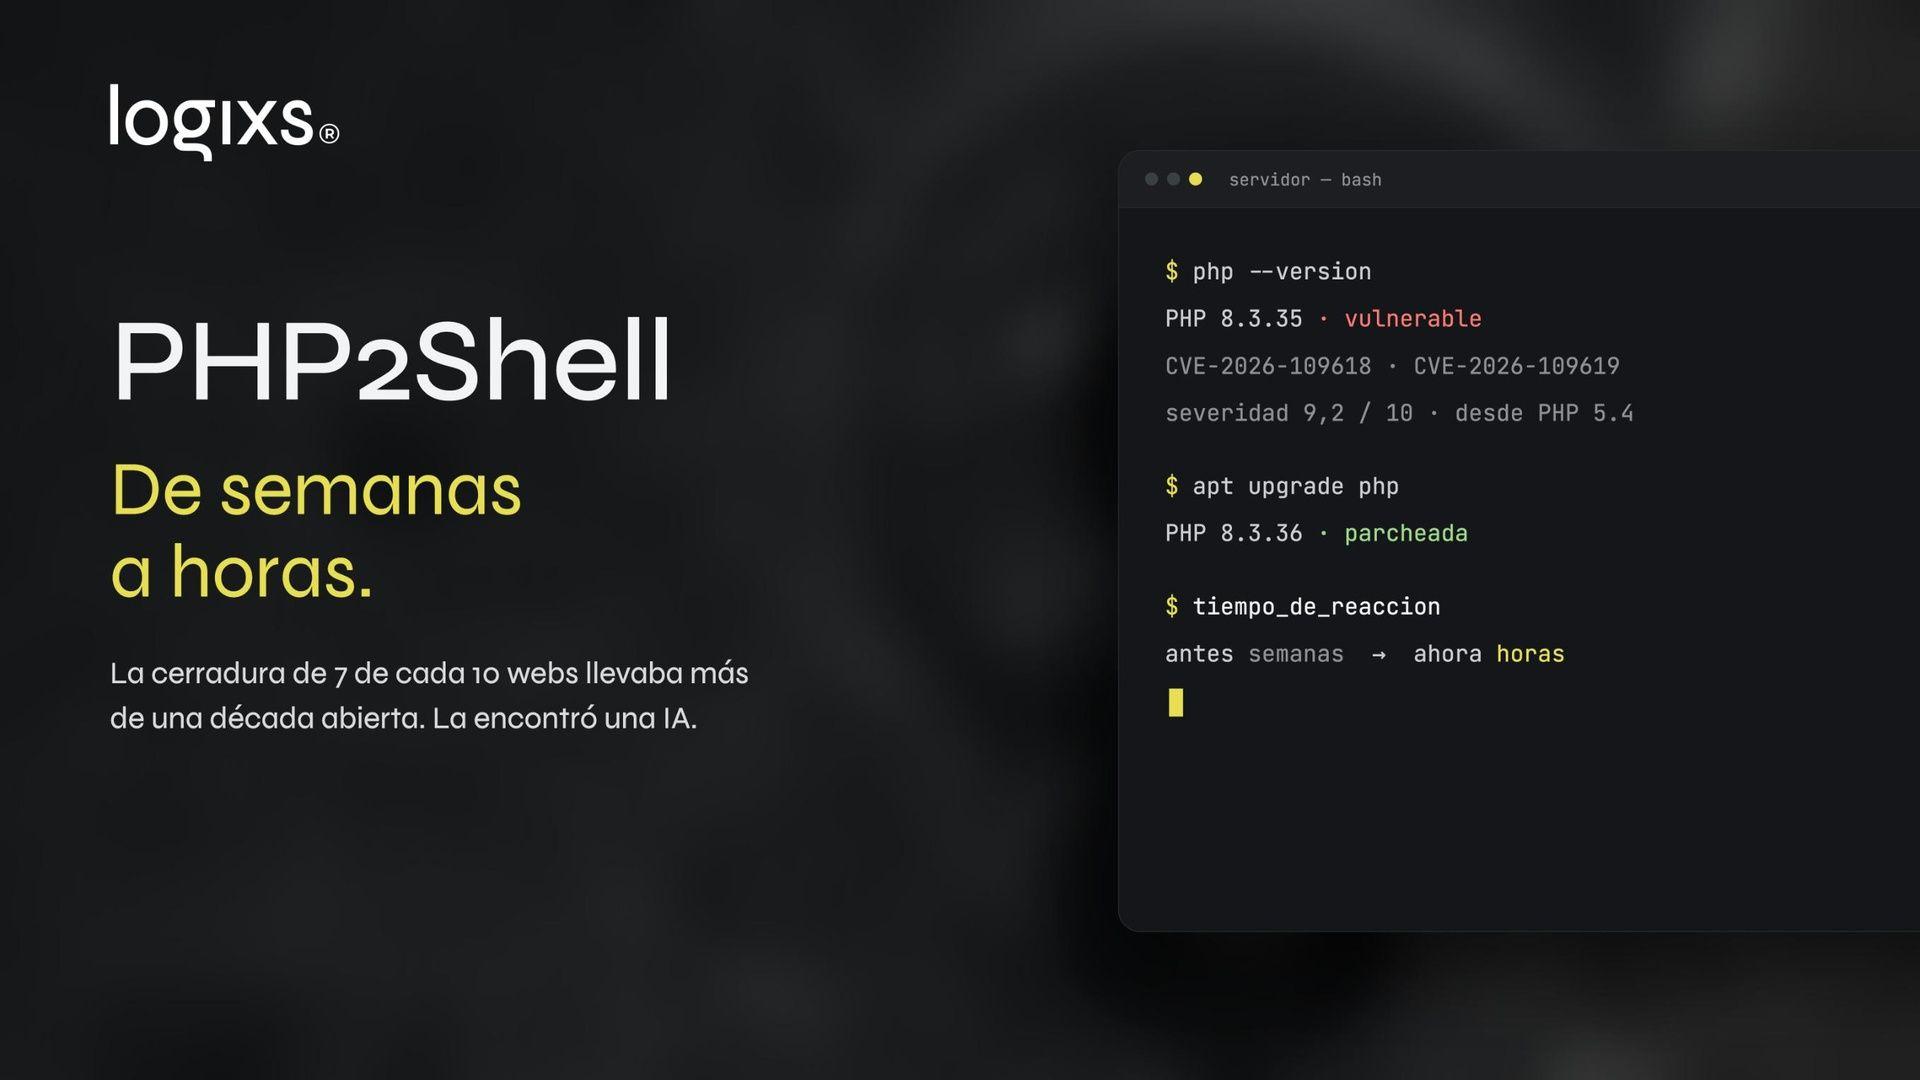
Madrid. Imagina que la cerradura de casi 7 de cada 10 webs del mundo tuviera un defecto. Que llevara más de diez años ahí y nadie hubiera conseguido abrirla. Y que este verano alguien lo lograra con ayuda de la inteligencia artificial.
No es una hipótesis. Se llama PHP2Shell, el nombre con el que se conocen dos vulnerabilidades críticas del núcleo de PHP (CVE-2026-109618 y CVE-2026-109619) que han puesto en alerta a medio internet esta semana.
Qué ha pasado
PHP es la tecnología sobre la que funcionan muchas de las webs que visitas cada día, WordPress incluido. Los dos fallos, con una severidad de 9,2 sobre 10 (CVSS), permitían a un atacante ejecutar código en un servidor de forma remota, sin contraseña y con muy poco esfuerzo. Afectaban a versiones que se remontan hasta PHP 5.4, más de una década de código vulnerable a la vista de todos.
Tras el descubrimiento, un grupo de expertos trabajó durante dos meses en secreto para arreglarlo antes de que alguien más lo encontrara. No les dio tiempo del todo. Amazon detectó un intento de ataque cuatro días antes de que el fallo se hiciera público, y desde el 21 de octubre, el día en que PHP publicó los parches (versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35), ya se observa explotación activa.
La parte que más nos llama la atención
No es el fallo en sí. Es quién lo encontró y cuánto tardó. La IA encuentra en semanas lo que llevaba más de diez años escondido pese a décadas de revisión humana.
Eso ayuda a quien defiende, pero también a quien ataca. Y cambia la variable que más pesa en ciberseguridad, el tiempo. El margen para reaccionar ya no se mide en semanas, sino en horas.
Es exactamente lo que venimos avisando desde que analizamos el impacto de Claude Mythos, el modelo capaz de descubrir vulnerabilidades ocultas durante 27 años, y lo que Luis Bravo debatió en The Officer sobre la IA y la regulación. Cuando la inteligencia artificial encuentra agujeros más rápido de lo que las organizaciones parchean, la seguridad deja de ser un departamento y pasa a ser una carrera. PHP2Shell no es un caso aislado, es la confirmación de un patrón.
Qué deberías hacer hoy
Si tienes una web, hoy es buen día para hacer una pregunta de un minuto a quien la gestiona. ¿Funciona con PHP y está ya actualizada? La única remediación completa es actualizar a las versiones parcheadas (8.2.35, 8.3.36, 8.4.27 o 8.5.12).
Si tu web corre sobre una rama antigua sin soporte oficial, PHP 8.1 o anterior, existen parches de proveedores con soporte extendido, pero es el momento de plantear la migración.
Y si gestionas tecnología a otra escala, la lección es más de fondo. Inventario de versiones al día, capacidad de parchear en horas y validación continua del código, incluido el generado con IA, que como ya contamos contiene vulnerabilidades en cerca del 45 % de los casos. Es la filosofía con la que construimos ADA, donde cada entrega se valida automáticamente contra criterios de seguridad antes de llegar a producción.
La era en la que un fallo podía dormir diez años en el código ha terminado. La pregunta es si tu organización se entera por el parche o por el ataque. Si prefieres lo primero, hablemos.
Claves de la noticia
El nombre conjunto de dos vulnerabilidades críticas del núcleo de PHP (CVE-2026-109618 y CVE-2026-109619, severidad 9,2) que permiten ejecutar código remoto en un servidor sin autenticación. Fueron descubiertas con ayuda de IA tras más de una década ocultas.
Están afectadas las versiones desde PHP 5.4 en adelante. Las versiones corregidas, publicadas el 21 de octubre de 2026, son 8.2.35, 8.3.36, 8.4.27 y 8.5.12. Actualizar es la única remediación completa.
Pregunta a quien la gestiona si funciona con PHP (WordPress, Drupal y Joomla lo usan) y si ya está en una versión parcheada. Hay explotación activa desde el 21 de octubre.
Que el tiempo de la ciberseguridad ha cambiado: la IA localiza en semanas fallos que la revisión humana no vio en años, y eso beneficia tanto a defensores como a atacantes — el margen de reacción se mide ahora en horas.